给网站装上「数字身份证 + 保险箱」
让每一个域名都被全球浏览器信任

SSL/TLS 证书为网站启用 HTTPS 加密:保护登录、支付与表单数据不被窃取,向访客展示真实可信的网站身份,是企业官网、电商平台、SaaS 系统与 API 接口的必备安全基础设施。

获取部署建议

99.9%+

主流浏览器与设备兼容率

5分钟

DV 证书极速自动签发

1750+

金融机构 & 电商信赖之选

什么是 SSL / TLS 证书?

一句话理解:它是一份由受信任的「证书颁发机构(CA)」签发的电子凭证,证明「这个网站是真的」并为浏览器与服务器之间的数据通信加一把锁。

全称拆解

SSL(Secure Sockets Layer,安全套接层)与 TLS(Transport Layer Security,传输层安全协议)是互联网上保护数据传输安全的加密协议。

SSL/TLS 证书就是为部署这套加密协议而签发的数字证书——它同时承担「网站身份认证」与「通信加密」两项职责,是现代 HTTPS 加密网站的基础。

加密传输 · 机密性

浏览器与服务器之间的数据经过高强度加密,账号密码、订单支付、表单内容等在传输途中即使被截获,也只是一串无法解读的密文。

身份认证 · 真实性

证书由权威 CA 审核签发,OV / EV 证书还会核实企业主体身份,访客可确认「我访问的确实是这家公司」,有效防范仿冒钓鱼网站。

完整性校验 · 防篡改

TLS 协议为每条数据附加完整性校验,一旦传输内容在中途被恶意篡改,浏览器会立即报警终止连接,保证页面内容原样到达。

1995
SSL 2.0

首个商用版本,存在严重漏洞

1996
SSL 3.0

补强后的版本,现已全部弃用

1999
TLS 1.0

标准化迭代,官方已禁用

2006
TLS 1.1

仅少数老设备使用

2008
TLS 1.2

当前主力协议,兼容性最广

2018
TLS 1.3

更快更安全,新时代标准

小知识:SSL 协议早已被 TLS 取代,如今签发的新证书实际都是 TLS 证书。「SSL 证书」只是大家约定俗成的叫法——两者指的都是同一类 HTTPS 数字证书。

HTTPS 是如何保护你的数据的?

浏览器首次访问 HTTPS 网站时,会与服务器完成一次「TLS 握手」,像对暗号一样协商加密方式、验证证书身份,然后才开始密文通信。

1
客户端问候

浏览器发起连接,并告知服务器自己支持的 TLS 版本与加密算法清单(Client Hello)。

2
出示证书

服务器回应证书文件与加密参数。浏览器校验证书是否由受信任 CA 签发、域名是否匹配、是否在有效期内。

3
协商密钥

双方通过公钥加密交换「会话密钥」。此后所有数据都使用这把临时密钥加密——即使证书公钥被破解,也无法回溯历史通信。

4
加密通信

握手完成,地址栏亮起小锁。双方开始用对称加密高速传输数据,直到会话结束。

安全提示:
你的证书要跟随现代加密标准升级——老旧的 SSL 3.0 / TLS 1.0 / TLS 1.1 已被浏览器列入不安全名单。选购证书时请确认服务器支持 TLS 1.2 TLS 1.2 / TLS 1.3 TLS 1.3,并采用 RSA 2048+ 或 ECDSA 密钥。
有证书与没证书,浏览器里差多少?

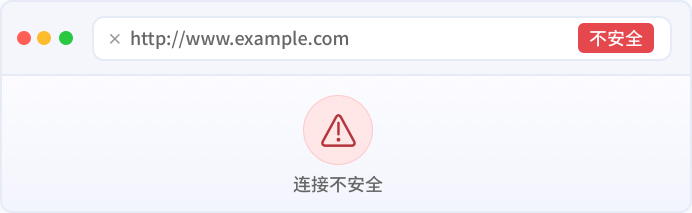
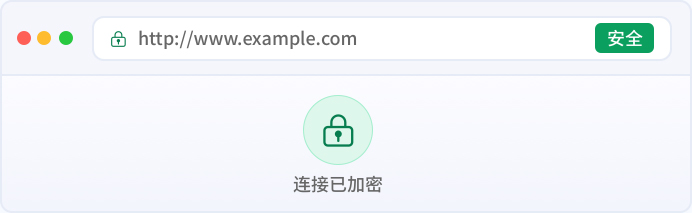
同一台电脑、同一位访客——部署 SSL/TLS 证书前后的访问体验完全不同。

未部署证书 · HTTP
未部署证书 · HTTP

数据传输是明文,可被中间人窃听、篡改

无法证明网站真实身份,易被仿冒钓鱼

浏览器提示「不安全」,访客流失、表单提交意愿低

可能被搜索引擎降权,影响 SEO 排名

已部署证书 · HTTPS
已部署证书 · HTTPS

数据全程高强度加密,防窃听、防篡改

OV / EV 展示真实企业身份,建立品牌信任

地址栏小锁 + 「安全」标识,有利于转化率提升

HTTPS 是搜索引擎排名加分项,符合合规要求

为什么每个网站都需要 SSL/TLS 证书?

它不只是「加一把锁」,更是保护业务数据、验证品牌身份、提升转化与满足合规的基础设施。

保护敏感数据

账号密码、订单、支付、表单、接口请求——凡在网络上传输的数据都在保护范围内,从源头降低泄露风险。

验证网站身份

OV / EV 证书将企业真实信息写入证书,帮助用户确认「我访问的确实是这家公司」,抵御高仿钓鱼站。

提升访问与转化

消除浏览器「不安全」提示与访问拦截。数据显示,HTTPS 站点表单提交率与支付成功率显著更高。

满足合规与 SEO

HTTPS 已是网站、小程序、移动应用接口的基础要求;Google 等搜索引擎将 HTTPS 作为排名因素,利于长期运营。

一个证书能管多少个域名?认准哪个品牌?

按域名范围选型号
按域名范围选型号

先数清楚要保护的域名数量,再决定买哪种型号,避免多花冤枉钱。

单域名证书 Single Domain
只保护 1 个域名,如 example.com(自动包含 www.example.com)。最经济,适合主站只有一个域名的情况。
多域名证书 SAN / UCC
一张证书保护多个不同的域名(最多可达 250 个),适合一个主体下经营多个官网或系统的企业。
通配符证书 Wildcard
保护 *.example.com 下所有一级子域名(如 mail、shop、api、app…),新增子站无需再买证书。
IP 地址证书 / 私有 CA For Special Needs
公网 IP 可签发 OV 级 IP 证书;内网环境、设备、私有域名可用私有 CA 服务,签发任意主机名。

组合建议:多个不同域名 → 选多域名 SAN;同一主域大量子站 → 选通配符;两者可叠加。

按证书品牌选型号
按证书品牌选型号

先数清楚要保护的域名数量,再决定买哪种型号,避免多花冤枉钱。

组合建议:多个不同域名 → 选多域名 SAN;同一主域大量子站 → 选通配符;两者可叠加。

四步完成证书申请与部署

从选型、验证到签发上线,中软云信全程协助,让网站尽快完成 HTTPS 加密升级。

第一步
第一步
确认证书类型

根据网站类型、身份展示需求、域名数量与预算,选 DV / OV / EV 及单域 / 多域 / 通配符型号。销售顾问免费帮您选型。

第二步
第二步
提交资料并验证

生成 CSR 私钥(本地生成更安全),通过 DNS / 文件 / 邮箱方式验证域名所有权;OV / EV 另需提交企业资质完成组织审核。

第三步
第三步
CA 签发证书

验证通过后 CA 签发证书文件,我们会检查证书链完整性,并打包下发包含中间证书的完整证书包。

第四步
第四步
部署 HTTPS 上线

协助安装到服务器 / CDN,配置 HTTPS 强制跳转与安全协议,验证多端兼容后正式上线,并规划到期续费。

部署上线后,还有 4 件事值得做(也很容易被忽略)
装全证书链:

服务器证书 + 中间证书 + 根证书链缺一不可,否则浏览器提示「不受信任」。

开启强制跳转:

配置 HTTP → HTTPS 301 跳转,避免用户仍停留在未加密页面。

规划续费提醒:

证书最长有效期 398 天,到期前 30 天续费替换,避免业务中断。

多端兼容测试:

检查 PC / 移动端 / API 客户端 / CDN 节点的证书链与协议兼容性。

关于 SSL/TLS 证书,你最关心的 8 个问题

什么是 SSL 证书?为什么地址栏会出现小锁?

SSL/TLS 证书是由受信任的证书颁发机构(CA)签发的数字凭证,用于在浏览器与服务器之间建立加密连接并验证网站身份。当证书验证通过后,浏览器地址栏就会显示 🔒 小锁和 https:// 前缀,代表「连接已加密、网站身份已核实」。

DV、OV、EV 三种证书到底有什么区别?
一个证书能保护多个域名吗?支持中文域名吗?
证书最长能用几年?为什么现在不能买 3 年证书了?
证书过期或忘记续费会怎样?
免费证书和付费证书有什么区别?
购买后不满意可以退款吗?
证书能部署到哪些环境?支持阿里云 / 腾讯云 / CDN 吗?
为您的网站开启受全球浏览器信任的 HTTPS

告诉我们您的网站类型、域名数量与业务场景,中软云信顾问为您推荐最合适的 SSL/TLS 证书方案,并协助完成申请、部署与续期管理。

服务热线:0571-87246378
商务合作:sales@zhongruanyunxin.com
服务时间:7 × 12 小时(含周末)
中软云信
0.155538s